在政务信息化与行业数字化转型持续深化的背景下,信息化项目运行维护预算已成为项目单位年度预算管理中的高频事项。每年预算申报之际,不少运维预算方案会面临评审环节的核减。
但复盘大量造价评审案例可以发现,多数被大额核减的方案,问题往往出在编制环节本身。
评审工作关注的重点,并非预算金额的绝对高低,而是金额的推导过程与测算逻辑。以下七个高频问题,是运维预算编制中最常见的"重灾区",我们逐一拆解。
01边界不清:运维预算申报范围如何合理界定?
项目边界界定是预算编制中最先需要解决、也最易引发合规风险的环节。实践中,部分单位习惯将新增业务功能、模块扩展或厂商大版本升级一并纳入运维预算,其理由往往是"改动不大、单独立项繁琐"。但在造价评审中,项目建设与运行维护具有明确的边界。
依据 GB/T 28827.1-2022,运行维护以保障系统持续、稳定运行,维持其建成时的既定服务能力为核心目标;而升级改造则赋予系统原本不具备的新能力。
判断边界的关键,在于是否改变了原有业务逻辑。属于运维范畴的活动包括系统运行监控、故障排除、补丁升级、数据备份恢复、常规性能优化及零星功能微调等;而新增业务模块、核心流程重构、架构调整等,必须按规定单独立项。
各地对此设有量化管控红线,编制时应逐项对照属地标准,具体可查阅往期文章:信息化项目运维费中能否包含系统的升级改造费用。
要点提示
判断边界的关键,在于是否改变了原有业务逻辑。
风险提示
将开发改造事项包装进运维预算,在评审中可能被认定为"化整为零、规避招标",导致项目整体被驳回。
02基数沿用:用"增量思维"做不出"零基预算"
"在上年基数上递增"是预算编制中较为省事的做法,但也是问题的高发点。当前预算管理普遍强调零基预算原则,要求从零开始、据实论证。简单沿用历史基数,既不符合零基预算的精神,也容易掩盖"应剔除项目未剔除"的问题。
以山东省相关标准为例,以下六类资产不应纳入运维预算:
1省级统建的政务云、网络等集约化设施
2质保期内的基础环境、硬件和成品软件
3日常办公用通用资产
4租赁的云资源和硬件
5定制软件验收前(缺陷责任期)的运维
6可通过开源或共享平台获取的数据资源
要点提示
编制前必须做详尽的 IT 资产盘点,逐项核实采购时间、运行年限、质保到期日,以实际资产台账为测算基础。
03人工黑盒:打包报价经不起追问
人工成本通常占运维预算的较大比重,也是测算粗放问题最集中的部分。部分方案仅简单列明"驻场X人、月均Y万元",这种打包式报价在评审中几乎必然面临核减。
评审通常围绕三个问题展开追问:
1这些人员每天承担的具体工作内容是什么?
2在已部署自动化巡检的情况下,为何仍需全额配备人工?
3不同岗位的人员单价差异是否得到合理体现?
各省标准对人月单价的分类较为明确。以T/SCSIA 0015-2025《四川省信息化项目费用测算标准》为例,人月费用基准单价上限为2.0 万元/人月(人月工资基值 9000 元/月,人月费率上限 2.265),各类人员按比例系数折算;人月按 21.75 个工作日计。我们之前也对各省市系统运维人月单价进行了系统梳理,详见:【更新】各省市系统运维的人月单价标准大盘点
规范的测算方法,应基于工作分解结构(WBS)逐项拆解并量化:
例行操作:按监控时长、巡检频次等指标量化
响应支持:按预估事件单数、单次处理时长等指标量化
优化改善:按优化项目数量、实施周期等指标量化
核心逻辑
让每一笔人工费用均可追溯至具体的运维任务,是工作量法测算的核心逻辑。
04方法单一:缺少交叉验证的测算逻辑断层
部分单位编制预算仅采用单一方法,或按资产原值乘以费率(IT资产系数法),或按人月数乘以单价(工作量法),二者各有局限。
IT资产系数法
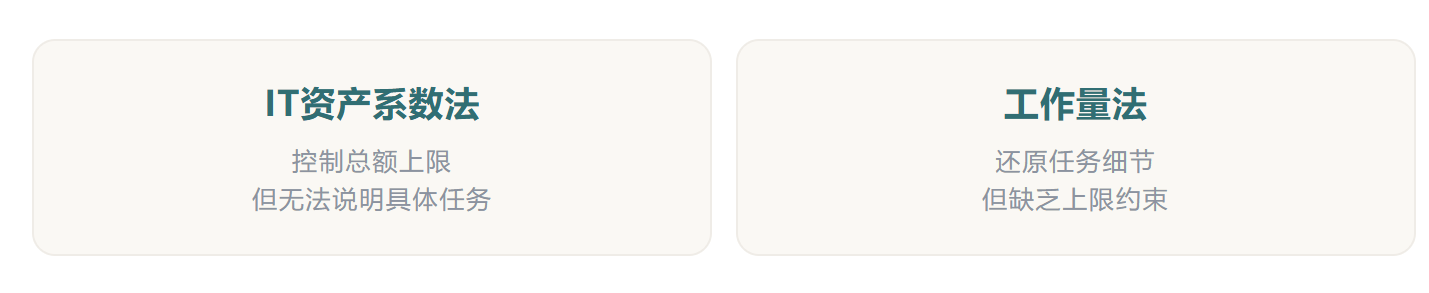
GB/T 28827.7-2022 关于成本度量的思路,亦强调综合资产规模与工作量两方面因素进行度量。规范的造价编制宜采用"双轨并行、交叉验证"的方法,详见:零基预算导向下,信息化运维费IT资产系数法与工作量法交叉测算
1用IT资产系数法测算运维费用的控制上限
2用工作量法测算运维费用的需求底数
3比对处置:工作量法结果不超上限的,以工作量法结果为准;超过上限的,逐项分析差异来源——属常规运维超限的予以核减,属当年新增专项任务的需提供正式依据,无合理依据的按IT资源系数法上限控制。
案例
交叉验证实操演示
某系统共50 台服务器,采购原值500 万元。若按属地现行标准中服务器类运维费率5%测算,IT资产系数法上限为25 万元。
若方案按工作量法申报2 名驻场人员(基础运维单价 1.2 万元/人月 × 12 个月),测算结果为28.8 万元,超出上限3.8 万元。
此时不应直接放行,而应逐项核查:超出的 3.8 万元对应哪些具体任务?是否具备新增专项需求的正式依据?若无合理说明,则按 25 万元上限控制。
特别注意
交叉验证旨在校验测算合理性,严禁将两种方法的计算结果简单累加。
05参数滥用:公式正确,因子却经不起推敲
公式本身不难掌握,参数如何选取才是体现造价编制水平的关键。许多预算方案被打回,正是因为参数取值脱离实际。
1年限系数缺漏
设备老化带来的成本递增是客观规律,如广东标准中 5 年以上设备的年限调整系数为1.2,山东标准中质保期满第 5 年及以上的系数为1.15。忽略该系数,会导致测算值系统性偏低。
2规模效应未体现
设备数量达到一定规模后,边际运维成本随之降低。如部分省份按设备规模设置阶梯系数(10-50 台为0.9,超过 500 台降至0.5);济南市标准亦按建设规模分档设置运维费率(500 万以下8%、500-1000 万7%、1000 万以上6%)。
3调整因子叠乘推高费用
定制软件功能点法通常引入多项调整因子,若全部取极值叠加,综合系数可能突破2.0,导致费用畸高。
核心原则
参数选取不能脱离实际,必须严格对照资产台账中的采购时间、合同约定的服务模式及系统真实运行环境逐项判定,确保取值有据可查。
06重复计费:边界不清导致的费用重叠
在各类评审意见中,"重复"是出现频率较高的问题词。这并非简单的工作疏漏,而是费用边界未能厘清的表现,主要有三种形式:
1时间边界重叠
硬件处于质保期内仍计列维保费,或新系统处于缺陷责任期内即申请运维费。
2包含关系不清
驻场服务合同已覆盖日常巡检,又单列巡检费;硬件维保费未明确是否含备品备件,导致备件重复计算(按广东标准,硬件设备运维服务费已包含备品备件);安全设备费率本已包含基础安全服务,又单列安全服务费。
3科目归属重叠
同一工作在不同科目下重复计算,如数据备份既计入例行操作人工费,又计入存储设备运维费。
核查方法
核算完成后,应使用IT资源系数法与工作量法进行互校。若两种方法的结果差异显著,大概率存在重复计费问题,需逐项排查。
07合规漏算:等保2.0带来硬性成本增量
等保 2.0 全面实施后,网络安全合规已成为运维的硬性要求。依据《信息安全等级保护管理办法》(公通字〔2007〕43号),第三级以上网络应当每年开展一次等级测评,二级网络建议每两年开展一次。
预算方案中常出现合规支出漏项或费率适用错误。常见漏项包括:
等保测评费(二级每两年一次,三级每年一次)
密码应用安全性评估费
漏洞扫描与渗透测试等安全服务费
年度安全应急演练费
此外需注意,密评带来的成本不止于一次性测评服务费,存量系统补齐密码基础设施、密码算法模块改造及年度复评均会产生持续支出。其中,小额改造可纳入运维范围,大额改造须按建设项目立项。
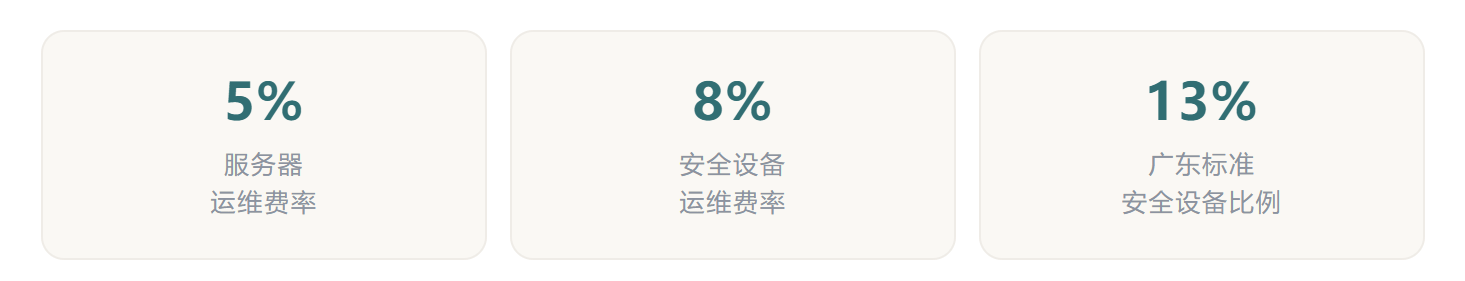
费率适用方面,安全设备的运维费率通常显著高于普通硬件。例如,部分省份标准中服务器费率为5%、安全设备为8%,广东标准中安全设备比例系数达13%。若将安全设备按普通硬件费率申报,不仅会造成预算不足,也反映出对安全运维专业性的认识不足。
编制要点
编制时应严格对照等保 2.0 要求逐项梳理,将测评费、安全服务费单独列示,并注明对应的法规依据。
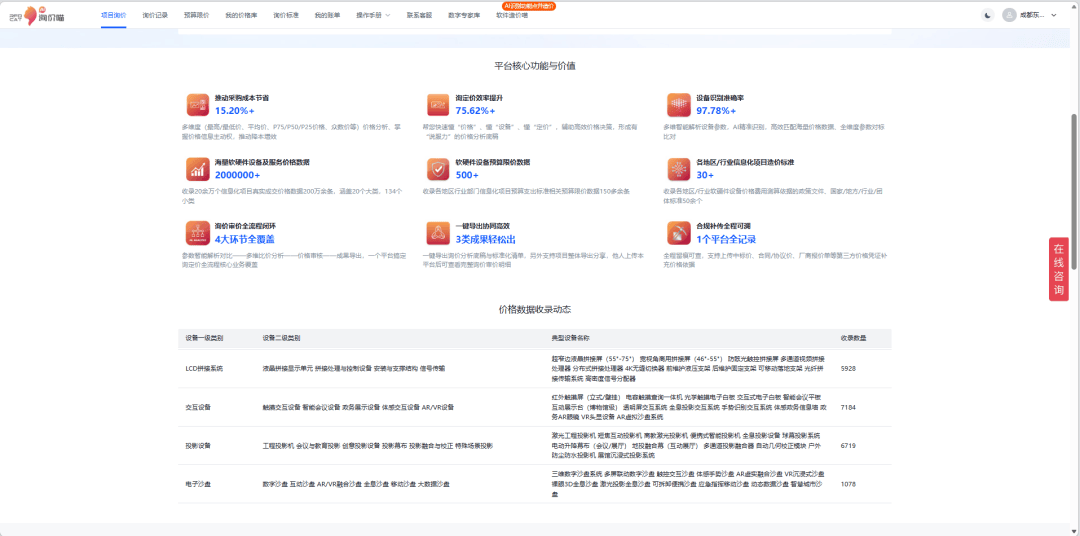
AI询价喵深度整合全国各省市政务信息化运维支出标准与等级保护测评限价体系,涵盖200+真实项目成交数据、150+官方预算限价。依托多维度比价与分析能力,可快速对标同类项目市场均价、属地评审红线与合规费率,为运维预算测算、参数取值、费用校核提供可溯源、可举证、可过审的客观价格依据。
让每一个数字都能逆向追溯
上述七类典型问题,归根结底反映的是三类专业能力的缺失:项目边界界定不清、测算方法不严谨、合规要素遗漏。国标及各省地方标准已提供了明确的计算规则与费率参数,从业者要做的,不是在评审环节争取解释空间,而是用标准说话、用数据论证,使每一个数字均可逆向追溯。
这不仅是预算方案顺利通过评审的可靠保障,也是推动信息化运维管理走向精细化、规范化的必经之路。
在编制实践中,建议先以资产台账为基础完成盘点与剔除;再明确项目边界,划清运维与建设的范围;继而采用IT资源系数法与工作量法双轨测算并交叉验证;最后逐项核对等保、密评等合规成本,确保预算方案完整、严谨、可举证。