信息化项目建设过程中,大家对“等保”“密评”已经比较熟悉。
但从 2026年8月20日 起,《网络数据安全风险评估办法》将正式施行。一个很现实的问题也随之而来:
项目已经做了等保和密评,还要不要再做网络数据安全风险评估?
三项工作都与“安全”有关,看起来部分内容也存在交叉。它们到底有什么区别?是不是每个信息化项目都需要做?做了其中一项,能不能替代另外两项?
先说结论:
三者关注的对象和制度要求不同,不能简单互相替代;但在实际实施中,也不宜将其理解为三项彼此割裂的工作。对于评估范围和内容存在重合的部分,可以加强统筹衔接,合理利用已有有效评估结果,减少重复工作。
需要注意的是,“重要数据处理者每年度开展风险评估”并不是此次《办法》才首次提出。2025年1月1日起施行的《网络数据安全管理条例》已经明确,重要数据处理者应当每年度对其网络数据处理活动开展风险评估。《网络数据安全风险评估办法》进一步细化了评估方式、报告报送、评估机构和监督管理等具体要求。
同时,《办法》第六条明确提出,网络数据安全风险评估应当参照数据安全风险评估有关国家标准开展。目前,GB/T 45577—2025《数据安全技术 数据安全风险评估方法》已于2025年11月1日起实施,是开展数据安全风险评估的重要国家标准依据。
01
对象不同,不能只做一个
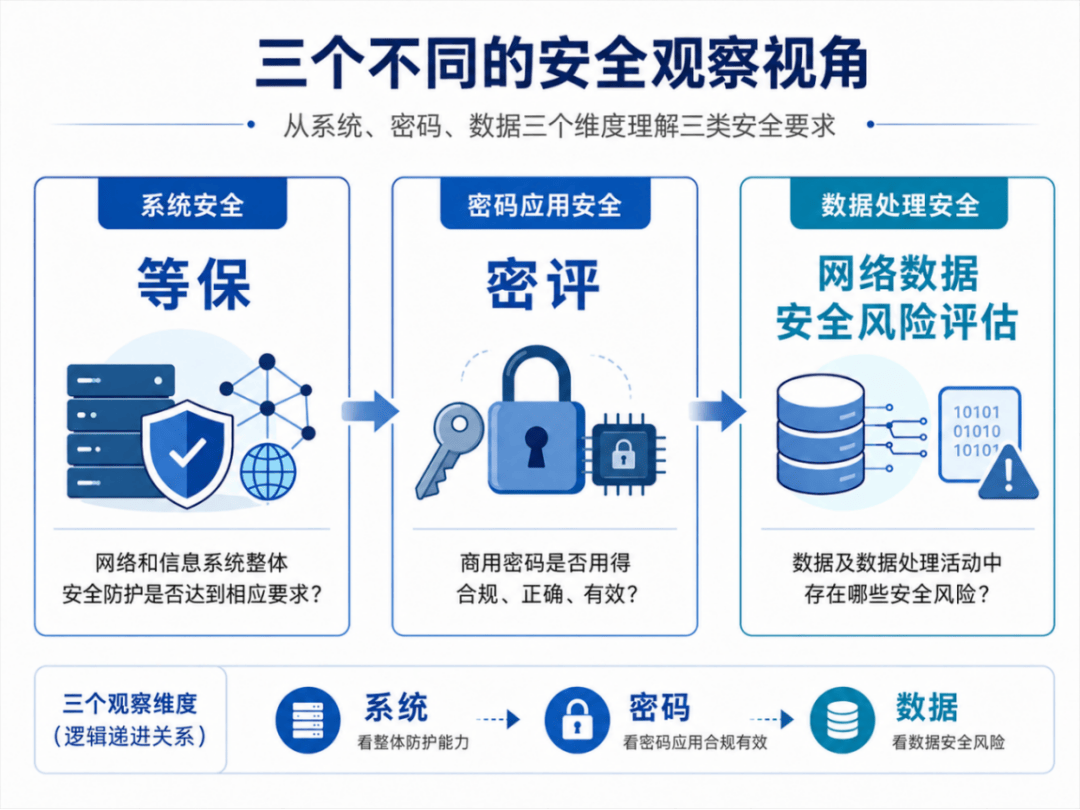
如果从信息化项目的角度简单理解,可以把三项工作放到三个不同的观察视角中:
其中,网络安全等级保护属于网络安全基础性制度。网络运营者需要结合网络安全等级落实定级备案、安全建设、等级测评等相应要求。公安部有关指导意见明确,第三级以上网络应委托符合规定的等级测评机构,每年开展一次网络安全等级测评。
密评关注的范围则更加具体。《商用密码应用安全性评估管理办法》将商用密码应用安全性评估界定为,对网络与信息系统使用商用密码技术、产品和服务的合规性、正确性、有效性进行检测分析和评估验证。
而网络数据安全风险评估主要围绕网络数据和数据处理活动,对数据安全风险进行识别、分析和评价。现行《网络数据安全管理条例》也明确,网络数据处理者应当在网络安全等级保护的基础上,加强网络数据安全防护。
因此,三者并不是对同一个对象换三个名称重复检查,而是分别从网络和信息系统、商用密码应用、数据处理活动等不同角度落实安全要求。
02
一张表看懂三者差异
03
什么时候需要风险评估
关键并不是“前面已经做过什么”,而是:
这个项目处理的是什么数据,是否触发相应的数据安全责任?
如果属于重要数据处理者,按照现行规定,应当每年度开展网络数据安全风险评估,并在年度风险评估完成后的20个工作日内,按照有关主管部门要求报送风险评估报告。
这种情况下,即使信息系统已经完成等级测评或者密评,也不能据此认为网络数据安全风险评估这一制度要求已经自然完成。
如果属于一般数据处理者,《办法》目前的表述则是“鼓励至少每3年开展一次风险评估”,并不是所有一般数据处理者都必须每年开展。有关主管部门对本行业、本领域另有规定的,还应结合相应规定判断。
同时,《网络数据安全风险评估办法》还专门明确:涉及重要数据加密等技术措施的,应按照国家密码相关法律、行政法规要求开展商用密码应用安全性评估。
这也说明,网络数据安全风险评估和密评在制度上可能同时存在,并不能简单理解为“做了一个,另一个自然就不用做”。
先分清“为什么要评”,再考虑“怎么一起评”。
三项工作的制度责任各有侧重,但这并不意味着实际实施中必须各自为战。
04
三项评估如何统筹衔接
明确三者的区别,并不意味着在项目实施中要各做各的。
更准确地说,制度要求不能简单互相替代,但实施过程可以加强统筹衔接。
GB/T 45577—2025《数据安全技术 数据安全风险评估方法》明确提出,开展数据安全风险评估时,应调研已有的等级保护测评、商用密码应用安全性评估等情况,并分析已有有效评估结论。
其中,对于已经开展等级保护测评的对象,与数据安全风险评估中网络安全防护内容重合的部分,可以采纳已有有效评估结论,避免重复评估。
《网络数据安全风险评估办法》也提出,要协调年度风险评估检查计划,避免不必要的检查和交叉重复检查。
因此,在实际项目中,更值得关注的不是把等保、密评和网络数据安全风险评估拆成三个彼此独立的任务,而是在明确各自适用要求的基础上,统筹评估时间、基础材料和已有结果,减少重复测评和重复投入。
不能替代 ≠ 不能统筹
制度责任各有侧重,实施过程则应尽量协同。
05
一个项目到底怎么判断
与其在项目快验收时再问“是不是还漏了一项测评”,更合适的做法,是在立项、建设方案或初步设计阶段就把适用要求识别清楚。
对于一个具体的信息化项目,可以结合系统等级、商用密码应用要求、数据类型以及行业监管要求进行综合判断,而不是简单按照“等保、密评、网络数据安全风险评估”三项全部套用。
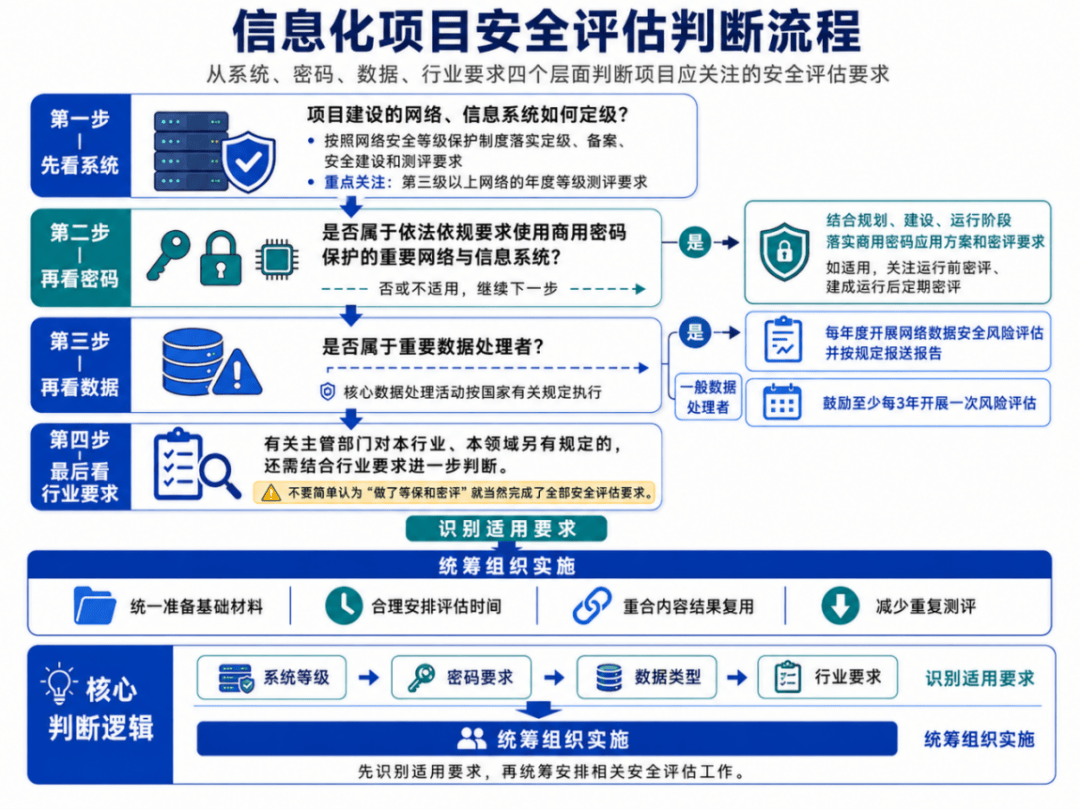
通过前期判断明确哪些工作需要开展之后,还有一个很现实的问题不能忽略:
相应费用是否已经纳入项目投资预算?
等保、密评、网络数据安全风险评估等第三方服务,其费用通常会受到系统规模、安全等级、测评范围、数据情况以及具体工作内容等因素影响,不同项目之间的报价可能存在一定差异。
因此,在预算编制或投资评审阶段,除了判断“该不该做”,还需要进一步判断“多少钱比较合理”。
如果缺少可直接参考的价格依据,可以通过公开采购公告、中标结果、同类项目合同价格等信息进行比对。例如,借助 “AI询价喵” 智能询价工具,可以围绕具体服务名称、项目规模和技术要求检索公开采购及中标案例,辅助比较同类项目的服务内容和成交价格,为预算测算和价格合理性判断提供参考。
这样一来,项目初期真正需要解决的问题,就不仅是:
“这个项目要不要做等保、密评和网络数据安全风险评估?”
还需要进一步明确:
做哪些、什么时候做,以及相应费用有没有合理纳入项目投资。
写在最后
回到文章开头的问题:
做了等保和密评,还要不要做网络数据安全风险评估?
答案并不能简单概括为“要”或者“不要”。
更准确的判断方式,是分别看三个问题:

等保、密评和网络数据安全风险评估虽然都与信息化项目安全有关,但三者关注的对象和制度要求并不相同。
可以简单理解为:
等保关注系统整体安全防护,密评关注商用密码应用安全,网络数据安全风险评估关注数据及数据处理活动中的风险。
三者之间可能存在内容交叉,也可以在项目实施过程中加强统筹和材料复用,但并不能因此简单互相替代。
对于建设单位而言,更值得关注的,可能不是在项目临近验收时逐项确认“还有什么测评没做”,而是在立项、方案设计和投资测算阶段,就把系统等级、密码应用、数据分类分级以及行业监管要求尽量识别清楚。
把安全要求前置到项目建设初期,既有助于减少遗漏,也能避免后期补测评、补预算甚至调整建设方案带来的被动。